Шахраї розсилають електронні листи, які маскуються під офіційні повідомлення від імені податкової служби
опубліковано 19 жовтня 2026 року о 10:45

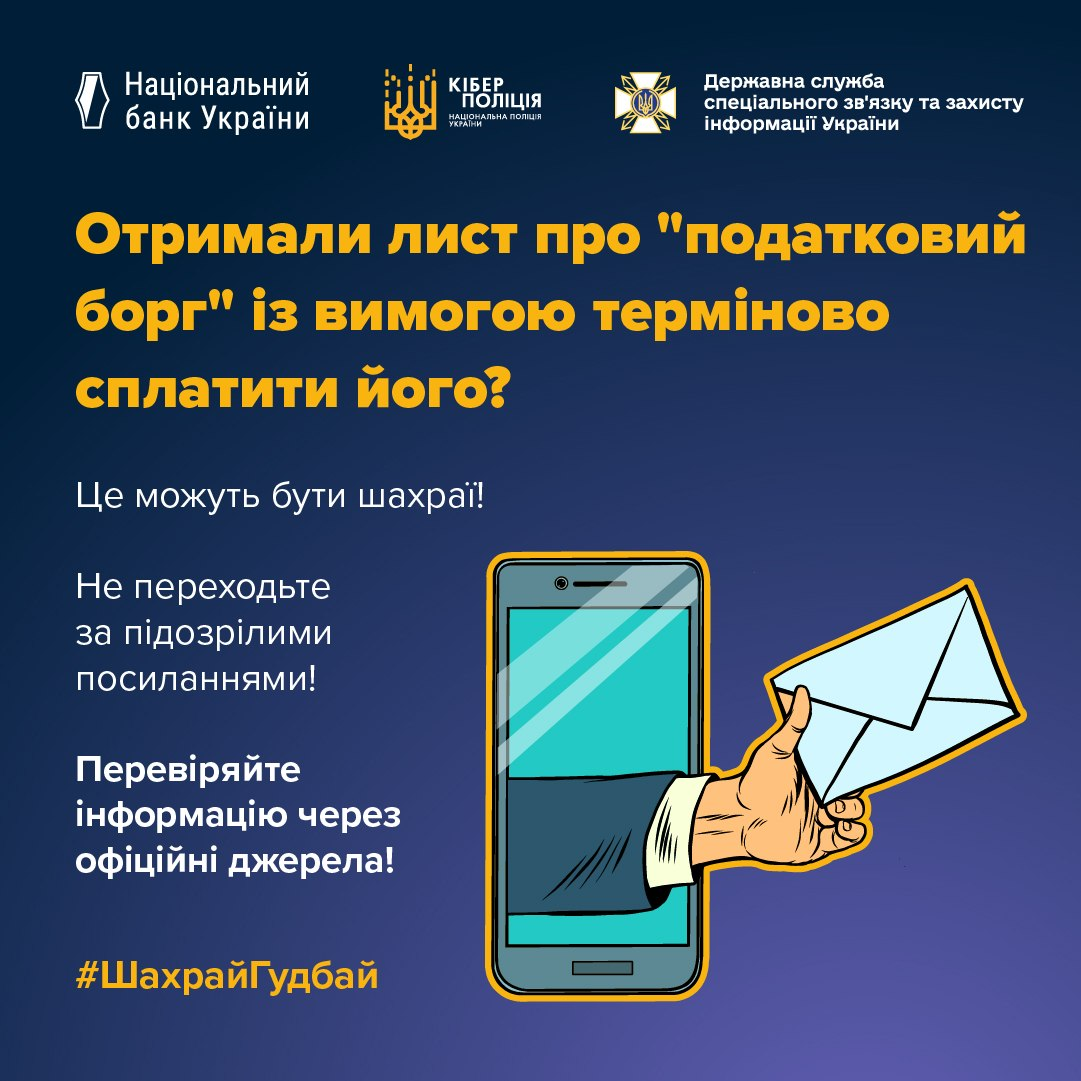
На світлині зображено офіційний інформаційний банер спільної кампанії Національного банку України, Кіберполіції та Держспецзв'язку проти фішингових розсилок. У верхній частині плаката на темно-синьому тлі розташовані три білі логотипи організаторів: Національний банк України, КІБЕР ПОЛІЦІЯ та Державна служба спеціального зв'язку та захисту інформації України. Нижче нанесено великий яскраво-жовтий заголовок: «Отримали лист про "податковий борг" із вимогою терміново сплатити його?». По центру розміщено біле попередження: «Це можуть бути шахраї!», під яким великими літерами подано основні інструкції з безпеки: «Не переходьте за підозрілими посиланнями!» та «Перевіряйте інформацію через офіційні джерела!». Праву та центральну частини банера займає графічна ілюстрація: чоловіча рука в білій сорочці та чорному піджаку витягує паперовий конверт із листом безпосередньо з екрана сучасного смартфона. У лівому нижньому кутку розміщено жовтий хештег кампанії: #ШахрайГудбай.

У таких листах часто йдеться про нібито податковий борг та термінову необхідність його сплати.

Отримувачам пропонують перейти за посиланням для уточнення інформації або закриття заборгованості. Щоб ввести в оману, у листах шахраї використовують логотипи та візуальний стиль, схожий на символіку податкової служби.

❗️Важливо: податкова не надсилає вимоги про сплату боргів через сторонні посилання в електронній пошті. Посилання в таких листах ведуть на фішингові сайти або шкідливі ресурси.

Перехід за ними може призвести до:
🔴 Викрадення персональних даних;
🔴 Втрати доступу до акаунтів;
🔴 Зараження пристрою шкідливим програмним забезпеченням.

Як захиститися:
Не відкривайте листи від невідомих відправників
Не переходьте за підозрілими посиланнями
Не завантажуйте вкладення з таких повідомлень
Перевіряйте інформацію лише через офіційні ресурси державних установ

Якщо Ви стали жертвою шахрайства, то повідомте кіберполіцію через форму на сайті ticket.cyberpolice.gov.ua.

Якщо отримали лист з підозрілим вмістом, направте його на перевірку до Національної команди реагування на кіберінциденти, кібератаки, кіберзагрози на поштову скриньку incidents@cert.gov.ua.

ℹ️ Більше інформації про шахрайство — на сайті #ШахрайГудбай.

Outdated Browser
Для комфортної роботи в Мережі потрібен сучасний браузер. Тут можна знайти останні версії.
Outdated Browser
Цей сайт призначений для комп'ютерів, але
ви можете вільно користуватися ним.
67.15%
людей використовує
цей браузер
Google Chrome
Доступно для
  • Windows
  • Mac OS
  • Linux
9.6%
людей використовує
цей браузер
Mozilla Firefox
Доступно для
  • Windows
  • Mac OS
  • Linux
4.5%
людей використовує
цей браузер
Microsoft Edge
Доступно для
  • Windows
  • Mac OS
3.15%
людей використовує
цей браузер
Доступно для
  • Windows
  • Mac OS
  • Linux